
當AI進入政府部門:「影子AI」如何牽動國家安全與行政效能
2026.08.11
瀏覽數
322

壹、前言
2026年7月14日,美國白宮宣布啟動「金鷹倡議」(GOLD EAGLE),依總統6月2日簽署之第14409號行政命令設立,由財政部主導,聯合美國網路安全暨基礎設施安全局(Cybersecurity and Infrastructure Security Agency, CISA)與國防體系,運用先進人工智慧(AI)加速發現、驗證與修補軟體弱點,強化金融、能源等關鍵系統韌性。[1]
加上澳洲網路安全中心(Australian Cyber Security Centre, ACSC)於13日發布AI「運作指南」最新評估,以微軟多代理掃描工具(model agentic scanning harness, MDASH)為例,協調逾100個AI代理,協助在Windows元件中找出多項弱點,並於2026年6月例行更新中修補206項弱點,顯示防禦優勢取決於採用速度與驗證修補能力。[2]
這兩項發展說明,當政府能建立正式、可驗證的AI工作流程時,AI確實有助於提升資安與行政效能,但若正式工具不易取得,或功能無法滿足人員的實際需求,使用行為便可能轉向私人帳號與外部服務。因此AI治理的核心問題,或許不只是如何防止人員使用AI,而是如何讓正式管道比「影子管道」更方便、更安全,這正是本文提及「影子AI」治理意涵所在。
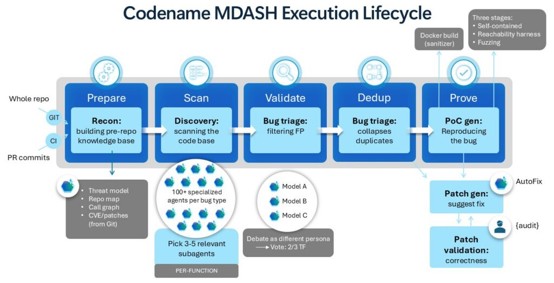
圖1、「MDASH」系統生命週期
說明:該系統形成一套完整自動化工作流程,透過準備(Prepare)、掃描(Scan)、驗證(Validate)、去重(Dedup)、證明(Prove)等五大核心執行階段,在成功證明漏洞後,系統會進入自動修復與驗證機制(AutoFix)。
資料來源:Taesoo Kim, Vice President, Agentic Security, “Defense at AI Speed: Microsoft’s New Multi-model Agentic Security System Tops Leading Industry Benchmark,” Microsoft, May 12, 2025, https://reurl.cc/EY2Nvk。
「影子AI」(Shadow AI)係指機關人員未依既有程序核准,使用個人帳號、外部模型或AI代理處理公務。[3]此類使用未必直接洩密,但資料離開機關可控環境後,儲存地點、留存期間、外掛權限及供應鏈風險難以掌握;如涉及未公開政策、個資或國安業務,更可能造成資料外流與責任不清。
我國已有完整基礎《人工智慧基本法》於2025年12月23日經立法院三讀通過,2026年1月14日公布施行,明定7項基本原則,並成立由行政院長擔任召集人之「國家人工智慧戰略特別委員會」,各機關須於2026年7月前完成AI風險評估。[4]
數位發展部建置之政府人工智慧試用平臺(TryAI)自2025年3月31日上線,已提供32種語言模型與20項工具,逾30機關導入,衛福部更以此將會議紀錄整理時間由30至40小時縮短至6小時。[5]這些制度與工具的到位,讓政府得以將這波浪潮轉化為決策與行政效能同步提升的契機,關鍵在於擴大既有機制的可用性,並將國安需求納入分級治理。
貳、安全意涵
一、「影子AI」治理缺口訊號
現政府人員使用生成式AI,多半源於翻譯、摘要、資料比對、簡報製作及公文初稿等實際需求,若核准工具難以取得、功能不足或申請程序過於冗長,使用行為可能轉向個人裝置與私人帳號,成為機關看不見的使用行為,降低單位對整體網路的可見度 (visibility),當然這亦不表示違規使用可被合理化,而是強調單靠禁止與懲處,未必能有效處理既有之工作需求。
較可行的方向,是先盤點機關內部使用情形與高頻率需求,再以核准平臺、資料分級及明確責任承接,如此可將原本不可見的使用行為,轉化為可記錄、可稽核及可改善的制度流程。美國國家標準暨技術研究院(National Institute of Standards and Technology, NIST)2023年1月發布之《人工智慧風險管理指南》(AI RMF 1.0)及2024年7月增訂之生成式AI指引,所提出的「治理、辨識、衡量、管理」四項功能,即提供一套考量情境與風險,並非僅依工具名稱決定准許與否之分析方法。[6]
二、提升國家安全決策能量
藉由AI呈現資料來源、信心水準與相關佐證,可協助決策人員更有效率地掌握研判基礎,惟最終判斷仍須由具權責人員綜合專業考量後決定。美國總統於2026年6月5日簽署《國家安全總統備忘錄第11號》,即以「採用、調適、保證、當責」等四大支柱為架構,要求國安體系加速導入多家先進模型,同步建立共同風險管理、測試、評估、驗證與確認方法及人員訓練課程,並要求國防部長於90日內更新《國防部第3000.09號指令》,展現「加速採用」與「強化保證」並重治理理念。[7]對國安相關人員而言,若組織體系能具備上述AI保證機制能力,應有助降低為求即時研判、尋求未受管理外部工具之誘因。
三、行政效能與國家優勢
政府部門在平時處理大量公文、會議紀錄、法規比對及跨機關簡報,危機期間,這些工作更直接影響資訊流通、決策節奏與資源調度。英國政府於2024年9月至12月間,於12機關約2萬名公務員間試驗Microsoft 365 Copilot,平均每日節省26分鐘,全年約13個工作天,後續對照組評估則為19分鐘,顯示受控AI工具確能降低重複性工作負擔。 [8]
美國政府課責審計署(Government Accountability Office, GAO)2025年報告指出,11個聯邦機關AI應用案例由2023年571件成長至2024年1,110件,生成式AI案例由32件增至282件,截至2026年4月已有56個單位持續提交報告精進政策,並提醒案例數量增加的同時,仍須留意生成式AI擴散錯誤資訊等風險。[9]這顯示行政效率提升與風險管理未必相互排斥,宜先從低風險、易查核任務做起,讓人力逐步轉向政策設計與風險預防,使官方AI平臺逐步滿足需求,有助降低影子AI情事發生。
另臺灣具備資通訊、半導體、雲端服務及正體中文模型等優勢,加上《人工智慧基本法》、TryAI,以及數位發展部7月發布、劃分3大類20項子類別之「人工智慧風險分類框架」,已為政府低成本試驗、降低重複採購提供良好基礎。[10]展望未來持續提升資料品質、統一跨機關標準、強化採購彈性與人才訓練,臺灣產業優勢即可轉化為堅實的政府與國家安全能力。
參、趨勢研判
一、國安用途的分級治理
隨著《人工智慧基本法》設置國家人工智慧戰略特別委員會,可預期未來治理將朝向在既有架構下,納入國家安全與高影響決策之跨機關之機制發展,而非增設專責組織;其涵蓋範圍可能延伸至模型審核、資料分級、供應鏈風險、事故通報、紅隊測試(Red Team Testing / Red Teaming)及跨機關資料交換標準等面向。
而在用途分級上,預期可區分三種發展面向:第一、一般公開資訊、行政文書與教育訓練,將優先開放使用TryAI或其他核准服務;第二、涉及敏感但未達機密程度之資料,則可能轉向專屬空間、私有雲或檢索增強生成,並限制模型僅存取經核准資料;第三、涉及國家安全、高影響決策或機密資料者,朝專用環境、多模型比較、測試評估、人工核准與失效備援等。
二、零信任作為存取共同基礎
從國際趨勢觀察,NIST零信任(Zero Trust)架構正逐漸成為政府導入AI之共同基礎,其核心是不因使用者位於內部網路或使用政府設備,即給予預設信任,而是持續驗證身分、裝置、應用程式、資料與存取情境,並落實最小權限,運用於AI時,政府可望據此分別管理「誰可以使用何種模型」、「模型可以讀取哪些資料」、「代理可以執行哪些動作」及「輸出如何被記錄與重覆審核」。[11]
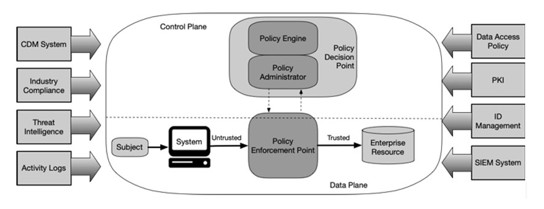
圖2、零信任架構核心組成
說明:系統明確劃分為控制平面(Control Plane)與資料平面(Data Plane),所有存取先在控制平面,經過綜合了多方完成安全情資決策(PDP),再由執行點(PEP)負責啟用、監控或終止使用者系統與企業資源之間的實際資料連線。
資料來源:Scott Rose, Oliver Borchert, Stu Mitchell, Sean Connelly, “Zero Trust Architecture, NIST Special Publication 800-207,” National Institute of Standards and Technology, August 2020, P9, https://csrc.nist.gov/pubs/sp/800/207/final。
隨著代理型AI逐漸普及,這類控管的重要性可能日益提升,當系統能自行讀取/發送郵件、資料庫、採購或行政流程時,風險不再只是生成錯誤文字,而可能包括權限擴張、錯誤執行與責任鏈中斷。可預期漸進式部署,將從明確、低風險及可復原的任務開始,並保留人工中止與回復機制,將成為較普遍的作法。
三、制度轉型與價值衡量
可預期,政府機關將逐漸從單純查禁轉向建立制度化規範。具體作法包括,在監測措施符合個資、勞動權益規範的前提下,先以匿名問卷、端點與瀏覽器紀錄、資料外洩防護及採購清冊盤點AI使用情形,並針對高頻率且合理之需求,優先核准提供適切系統、範本與教育訓練,同時對規避管制或處理不當資料的行為建立明確責任。這些作法並非降低安全標準,而是提高制度之可行性,當官方系統確實能解決工作問題,人員使用外部服務的誘因才可能下降,機關亦較容易取得完整紀錄並進行風險改善。
政策績效衡量方式,也可能逐漸從封鎖網站數量或查獲違規案件,轉向較具意義的指標,包括行政工時、錯誤率、資料來源可追溯率、人工重複審核退件率、資安事件、跨機關協調時間、決策週期,及使用者是否節省時間投入較高價值任務。
整體而言,「影子AI」所揭示之議題,並非單一資安漏洞,而是政府工作需求、科技供給與治理規範的落差,現階段較穩健的方向,可能不是全面開放或全面禁止,而是以既有TryAI與法制基礎進行分級試驗,透過零信任、風險管理及人工重複審核逐步擴大,若能如此,AI或許可能在不弱化公共責任前提下,協助政府大幅提升行政效能與國家安全決策韌性。
[1] “White House Launches Gold Eagle Initiative for Unprecedented Cybersecurity Vulnerability Coordination,” The White House, July 14, 2026, https://www.whitehouse.gov/releases/2026/07/white-house-launches-gold-eagle-initiative-for-unprecedented-cybersecurity-vulnerability-coordination/.
[2] Australian Cyber Security Centre, “Frontier AI Models and Their Impact on Cyber Security – An Update on AI Model Harnesses,” Australian Signals Directorate, July 13, 2026, https://www.cyber.gov.au/about-us/view-all-content/news/frontier-ai-models-and-their-impact-on-cyber-security-an-update-on-ai-model-harnesses.
[3] Dong, M., Yakura, H., Sherif, O., Bonnefon, J.-F., & Rahwan, “Shadow AI Thrives under Punitive Social Evaluation,” PsyArXiv, August 26, 2025, https://doi.org/10.31234/osf.io/tfv79_v1.
[4] 〈人工智慧基本法〉,《中華民國總統府》,2026年1月14日,https://www.president.gov.tw/File/Doc/80165b6d-cb49-4b49-952f-56e1e6abe51b。
[5] 〈政府人工智慧試用平臺〉,《數位發展部》,2026年4月30日,https://moda.gov.tw/en/major-policies/ai/gov/19270。
[6] National Institute of Standards and Technology, “Artificial Intelligence Risk Management Framework (AI RMF 1.0),” NIST, January 26, 2023, https://doi.org/10.6028/NIST.AI.100-1; Chloe Autio, Reva Schwartz, Jesse Dunietz, Shomik Jain, Martin Stanley, Elham Tabassi, Patrick Hall, Kamie Roberts, “Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile,” NIST, July 26, 2024, https://doi.org/10.6028/NIST.AI.600-1.
[7] DONALD J. TRUMP, “National Security Presidential Memorandum/NSPM-11,” The White House, June 5, 2026, https://www.whitehouse.gov/presidential-actions/2026/06/national-security-presidential-memorandum-nspm-11/.
[8] Department for Science, Innovation and Technology and The Rt Hon Peter Kyle MP, “Landmark Government Trial Shows AI Could Save Civil Servants Nearly 2 Weeks a Year,” UK Government, June 2, 2025, https://www.gov.uk/government/news/landmark-government-trial-shows-ai-could-save-civil-servants-nearly-2-weeks-a-year.
[9] “Artificial Intelligence: Generative AI Use and Management at Federal Agencies,” U.S. Government Accountability Office, GAO-25-107653, July 29, 2025, https://www.gao.gov/products/gao-25-107653;Office of the Federal Chief Information Officer, “2025-Federal-Agency-AI-Use-Case-Inventory,” GitHub, April 13, 2026, https://github.com/ombegov/2025-Federal-Agency-AI-Use-Case-Inventory?utm_source=chatgpt.com.
[10] 數位政府司,〈公部門人工智慧應用參考手冊〉,《數位發展部》,2026年2月3日,https://moda.gov.tw/digital-affairs/digital-service/ai-resource/18248;〈AI風險分類與評估架構〉,《數位發展部》,2026年7月8日,https://moda.gov.tw/en/major-policies/ai/governance/19244。
[11] Scott Rose, Oliver Borchert, Stu Mitchell, Sean Connelly, “Zero Trust Architecture, NIST Special Publication 800-207,” National Institute of Standards and Technology, August 2020, https://csrc.nist.gov/pubs/sp/800/207/final.